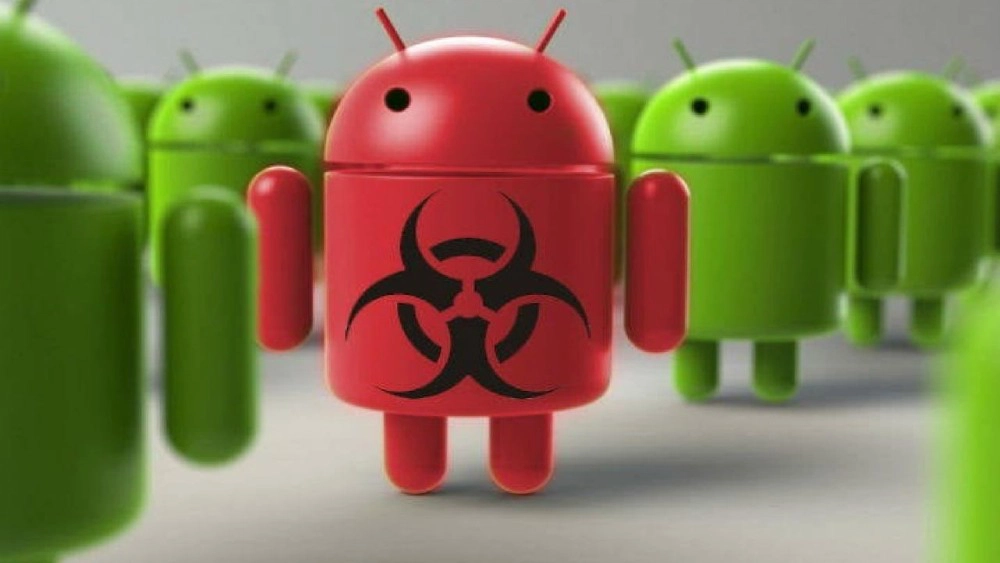
Ένα από τα πιο επικίνδυνα malware μπορεί να κλέψει κωδικούς PIN, μοτίβο και ελέγχου ταυτότητας δύο παραγόντων εντοπίστηκε στο Android.
Παρόλο που η Google προσπαθεί να περιορίσει όσο το δυνατόν περισσότερο το κακόβουλο λογισμικό στο Android συχνά εντοπίζονται νέες απειλές οι οποίες πολλές φορές είναι εξαιρετικά σημαντικές. Πιο συγκεκριμένα σύμφωνα με μία νέα έρευνα από την ThreatFabric, οι δημιουργοί του Cerberus banking Trojan έκαναν νέες αλλαγές στο malware το οποίο το καθιστά ένα από τα πιο επικίνδυνα στο λογισμικό της Google.
Το malware έχει Remote Access Trojan (RAT) και μπορεί να χρησιμοποιηθεί από τους επιτιθέμενους για καταγραφή διάφορων κωδικών ξεκλειδώματος όπως είναι το PIN και το μοτίβο. Επιπλέον, το RAT έχει πρόσβαση και στους κωδικούς που παρέχει το Google Authenticator για τον έλεγχο ταυτότητας δύο παραγόντων.
Αυτό πρακτικά σημαίνει ότι ένας hacker έχει την ικανότητα να ξεκλειδώσει εύκολα το κινητού του θύματος. Επιπλέον, το Trojan μπορεί να παρέχει ένα TeamViewer link μέσα από το οποίο ο επιτιθέμενος μπορεί να ελέγξει το τηλέφωνο όταν αυτό δεν χρησιμοποιείται.
Τέλος, η ThreadFabric υποστηρίζει ότι το malware βρίσκεται ακόμη στο στάδιο της ανάπτυξης καθώς δεν έχει “διαφημιστεί” ακόμη στα κακόβουλα forum που υπάρχουν στο διαδίκτυο.
Το iOS 27 κυκλοφόρησε σήμερα για iPhone 11 και νεότερα. Νέα Siri AI που δεν έρχεται στην ΕΕ, AirDrop έως 80% ταχύτερο, iPhone Handoff και βίντεο στο CarPlay.
Δοκιμάστηκαν μία προς μία οι γνωστές ρυθμίσεις για γρηγορότερη εκκίνηση των Windows. Ποια κερδίζει 7 δευτερόλεπτα χωρίς κόστος και ποια δεν αξίζει τον κόπο.




Σχόλια